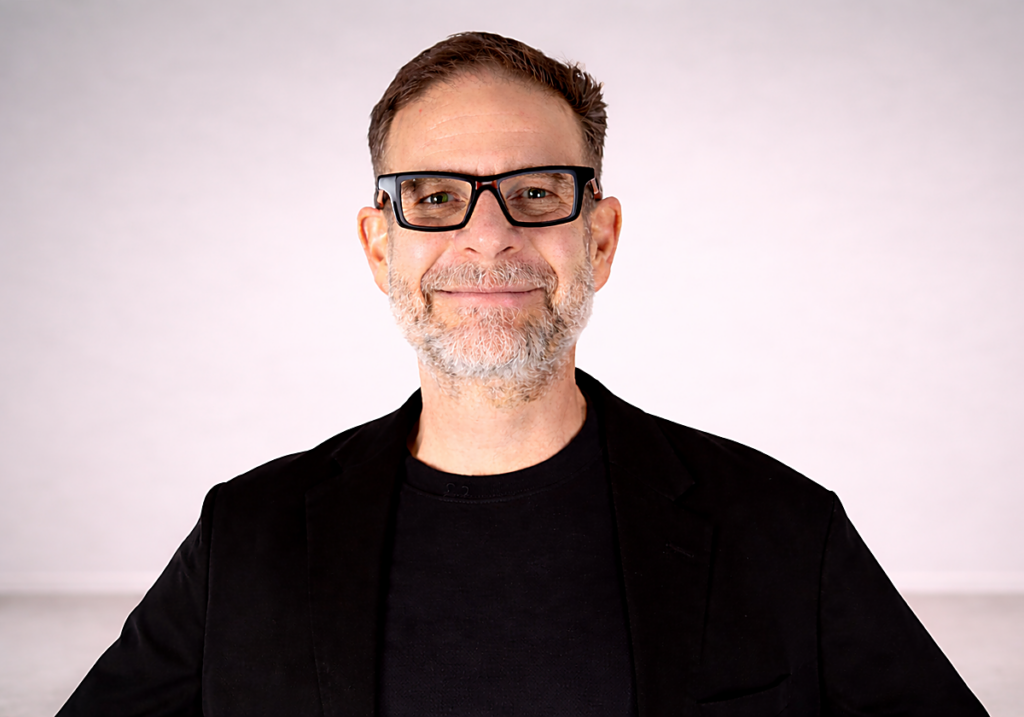
Gonzalo Alonso, CEO de Ditto, sostiene que las contraseñas tradicionales no bastan para proteger la identidad digital frente al aumento de los ciberataques y el avance de la inteligencia artificial. En una entrevista con ABC, analiza los riesgos para usuarios y empresas y plantea medidas de seguridad.
Contraseñas y protección de cuentas
Alonso recomienda crear contraseñas más sofisticadas, utilizar gestores cuando sea necesario y activar la doble autenticación cuando esté disponible. Advierte de que incluso las claves complejas pueden ser vulneradas y señala que proteger la información requiere también una cultura de seguridad en empresas e instituciones.
Según su análisis, muchos accesos indebidos no se producen mediante la ruptura de los sistemas, sino usando credenciales o accesos ya obtenidos. Por ello, destaca la importancia de vigilar cómo se utilizan los dispositivos y de comprobar quién realiza cada transacción.
Identidad digital y datos personales
Alonso describe la identidad digital como un conjunto de señales que permite determinar si alguien puede realizar una acción en línea. Esas señales y las medidas de seguridad necesarias varían según el ámbito, como la banca o la salud; además, considera que algunos datos, como el nombre, son menos concluyentes que los biométricos.
El CEO de Ditto plantea avanzar hacia una identidad descentralizada, con credenciales reutilizables y pruebas biométricas, en lugar de reunir información personal en un único lugar. También explica que las carteras de identidad permitirían compartir pruebas criptográficas sin transmitir directamente los datos personales.
La propuesta de Ditto y el papel de la IA
Ditto, compañía especializada en ciberseguridad e identidad digital, ha desarrollado, según Alonso, un sistema centrado en móviles que combina señales, pruebas biométricas y credenciales reutilizables. La empresa busca aplicarlo a transacciones con evidencia suficiente para que, en palabras de su planteamiento, no puedan ser refutadas.
Alonso considera que la inteligencia artificial puede facilitar ataques, pero también ayudar a detectarlos. Explica que los sistemas de monitorización pueden identificar patrones y aislarlos antes de que se consoliden; sin embargo, señala que no se sabe si personas malintencionadas han encontrado también la vulnerabilidad de PHP mencionada en la entrevista.
Recomendaciones para empresas y recuperación de cuentas
Para proteger los datos de sus usuarios, Alonso recomienda a las empresas reconocer sus vulnerabilidades, buscar socios tecnológicos adecuados y priorizar la seguridad en sus operaciones y transacciones de mayor riesgo. También atribuye las deficiencias de seguridad en instituciones públicas y privadas a varios factores, entre ellos la dificultad de cambiar, la posible falta de presupuesto y la falta de voluntad.
Si una persona pierde el acceso a su identidad digital, Alonso señala que primero tendría que resolver la cuestión legal y obtener una confirmación estatal de su identidad. Después, según explica, debería presentar esa resolución ante cada plataforma para recuperar sus cuentas.
Sobre Europa, afirma que la normativa impulsa limitar la conservación de datos personales y que la adaptación de leyes e instituciones a nuevos modelos de identidad llevará tiempo. También sostiene que la Unión Europea lleva una década trabajando en esta materia y que sus multas pueden tener efectos reputacionales.